Directiva NIS 2: Del marco regulatorio al cumplimiento demostrable
En esta sesión de Nunsys, se analiza cómo trasladar la Directiva NIS 2 y el Anteproyecto de Ley español de coordinación y gobernanza a la realidad operativa de las empresas. Con más de 160.000 entidades afectadas en 15 sectores y sanciones de hasta 10 millones de euros, esperar a la transposición final es un riesgo crítico. La directiva exige un cambio de paradigma basado en tres verbos: gobernar (implicación del Consejo), operar (controles continuos en IT, OT y Cloud) y demostrar (evidencias auditables y métricas de eficacia).
Pilares y Soluciones Clave (10 Medidas Esenciales):
Gobierno y Responsabilidad Directiva: La ciberseguridad se eleva al Consejo de Administración, que responde solidariamente de las infracciones. La alta dirección debe capacitarse, supervisar periódicamente las medidas y formalizar la aceptación del riesgo residual de forma trazable.
Gestión y Notificación Rápida de Incidentes: Protocolos estrictos ante eventos significativos: alerta temprana al CSIRT/autoridad en menos de 24 horas, notificación de evaluación e IoCs a las 72 horas e informe final en 1 mes, soportados por capacidades de SOC 24/7 y detección continua.
Seguridad en la Cadena de Suministro: Externalizar servicios no exime del riesgo. Exige clasificar a proveedores por criticidad, fijar cláusulas de ciberseguridad contractuales y gobernar a terceros durante todo su ciclo de vida (alineado también con marcos como DORA).
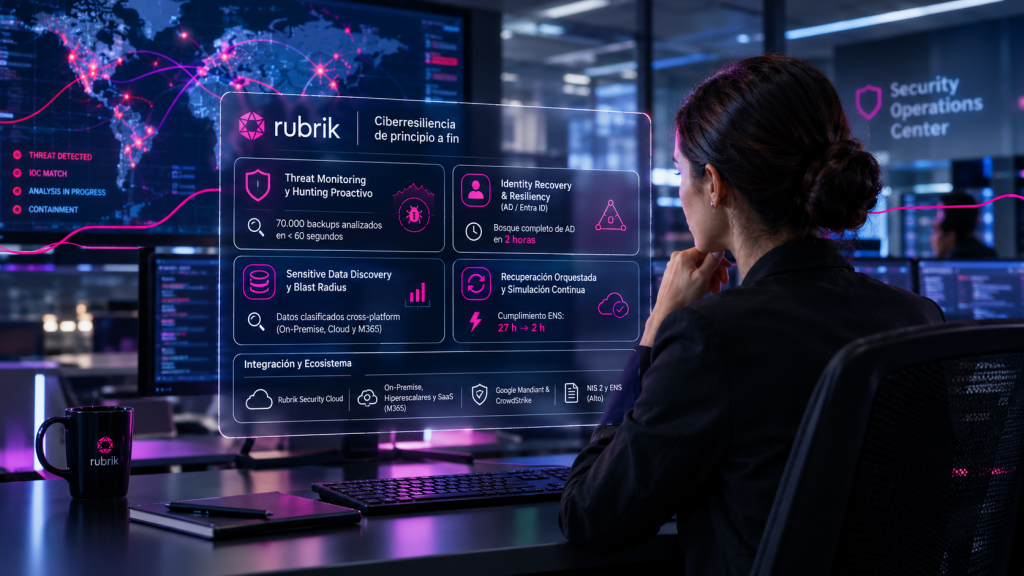
Continuidad y Cumplimiento Demostrable: Planes de recuperación probados periódicamente (BIA, RTO y RPO), infraestructuras resilientes (Nunsys Cloud Tier 3 / ENS Alto) y generación de evidencias sólidas apoyadas en marcos reconocidos como el Esquema Nacional de Seguridad (ENS) e ISO 27001.
Capacidades de Ecosistema e Integración:
Cumplir con NIS 2 no consiste en redactar políticas en papel, sino en desplegar controles operativos eficaces y sostener evidencias que protejan la viabilidad de la organización.